IMPORTANTE: Vulnerabilidades críticas de PHP (CVE-2026-109618 y CVE-2026-109619)

Este mensaje se enviará por e-mail y se publicará en nuestra comunidad de usuarios para mayor visibilidad.
¿Qué ha sucedido?
El 21 de octubre han sido anunciadas dos vulnerabilidades críticas de ejecución remota de código (RCE) en PHP, identificadas como "CVE-2026-109618" y "CVE-2026-109619".
Estas vulnerabilidades permiten a un atacante remoto ejecutar código arbitrario en servidores que ejecutan PHP, lo que podría comprometer completamente un sitio o sistema.
Dado que PHP impulsa una parte significativa de la web, incluyendo WordPress, Drupal, Laravel y aplicaciones personalizadas, notificamos a todos los clientes de servidores autogestionados de WNPower para garantizar que estén al tanto de la situación y puedan actuar a tiempo.
En cambio, si tienes un servicio de hosting o un servidor adquirido en modalidad "gestionado", es decir que WNPower lo gestiona por ti, no es necesario que realices ninguna acción adicional. Sin embargo, siempre es recomendable que mantengas tus sitios con versiones de PHP actualizadas.
¿Quiénes se ven afectados?
Estas vulnerabilidades afectan a todas las versiones de PHP a partir de la v5. Si utilizas PHP en tu propio servidor VPS o Dedicado (en modalidad "Autogestionado"), debes considerarte potencialmente afectado hasta que apliques el parche correspondiente.
Para estos CVE, las versiones parcheadas de PHP son las siguientes:
- 8.5.12
- 8.4.27
- 8.3.36
- 8.2.35
Es importante destacar que los parches solo están disponibles para las versiones de PHP con soporte activo actualmente (8.2 y posteriores). Si utilizas una versión de PHP obsoleta (8.1 o anterior), al momento no hay ningún parche oficial de PHP disponible y deberás planificar una actualización inmediata a una versión compatible.
Algunos vendors como cPanel o Cloudlinux pueden extender el soporte a versiones de PHP anteriores.
¿Qué debes hacer ahora?
Actualizar tus instancias de PHP a una versión parcheada es la opción más segura.
Si utilizas PHP 8.1 o una versión anterior, es recomendable que actualices como mínimo a PHP 8.2, que tiene soporte activo oficial hasta fines de este año.
Si no puedes actualizar de inmediato, desde el sitio web de PHP han proporcionado las medidas que puedes tomar para reducir la exposición a ciertas vulnerabilidades. Esto no garantiza la seguridad total de tu instalación de PHP, por lo que de todos modos debes planificar la actualización lo antes posible:
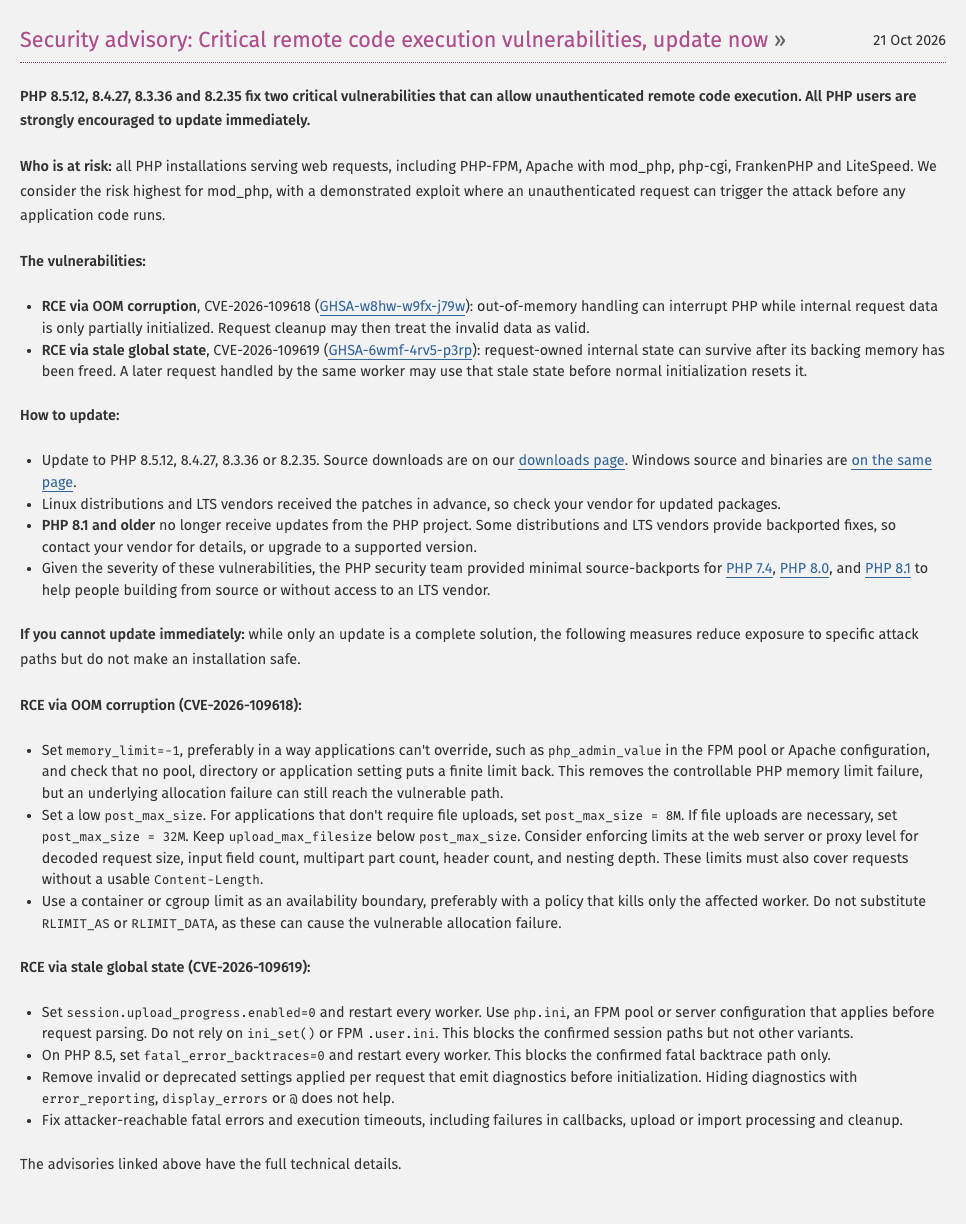
Gracias por tomarte esto con urgencia y responsabilidad, para mantener tus proyectos e infraestructura seguros y contribuir a la seguridad de Internet.
Iniciar sesión para dejar un comentario.
Comentarios
0 comentarios